Concitech AI · 深度长文
2026/09/12 07:59
中转站的低价账单,押着你的密钥和整台电脑
一项覆盖 428 个大模型 API 中转站的研究发现,9 个样本注入恶意代码,17 个样本触碰诱饵凭证。Agent 时代,中转站拿到的权限超过一段聊天记录。
一条推文揭开了大模型中转站的另一面。
安全研究者 Chaofan Shou 称,一份体量 6TB 的数据集含有 SSH 密钥、VPN 配置、阿里云密钥和 GitLab Token。推文配图列出多家企业和机构。那张截图完成脱敏处理,名单缺少第三方核验。
企业名单带来冲击。论文数据带来判断依据。
这篇论文名叫《Your Agent Is Mine》。六名研究者调查了 428 个大模型 API 中转站。样本包括 28 个付费中转站和 400 个免费中转站。
九个样本出现恶意代码注入。两个样本设置适应性逃逸机制。十七个样本触碰研究团队设置的 AWS 诱饵凭证。一个样本转走研究团队钱包里的 ETH。
论文属于 arXiv 预印本。论文缺少同行评议。实验细节、数据口径和结论等待复核。这个限制改变不了一个基本事实。
大模型 API 中转站获得了读取请求、改写响应、替换工具调用的技术位置。
这份权限清单超过普通代理服务。
结论一句话。大模型 API 使用官方渠道。中转站账户结束续费。
很多人理解的中转站,是一张便宜船票。
用户填入一个 Base URL。另一栏填入一串 Key。Claude Code、Codex 或其他 Agent 开始工作。价格低,充值门槛低,模型名称齐全,付款方式熟悉。一次配置换来整排模型。
这张船票附带另一份合同。合同文字缺席,权限清单清楚。
中转站终止客户端的 TLS 连接。中转站建立另一条 TLS 连接,连接模型服务商。请求和响应携带明文 JSON 穿过中转服务器。系统提示词、用户问题、工具定义、工具参数、工具输出和模型答案属于这段流量。
Agent 场景增加了一项关键内容,工具调用。
聊天机器人输出一段文字。Agent 输出一条动作指令。指令要求终端下载脚本、读取环境变量、修改代码、连接数据库、提交 Git 记录或操作云资源。
恶意中转站无需攻破模型。恶意中转站改写返回包就够了。
模型返回一条正常命令。中转站替换安装地址。客户端收到污染指令。自动授权模式执行指令。攻击链完成闭环。
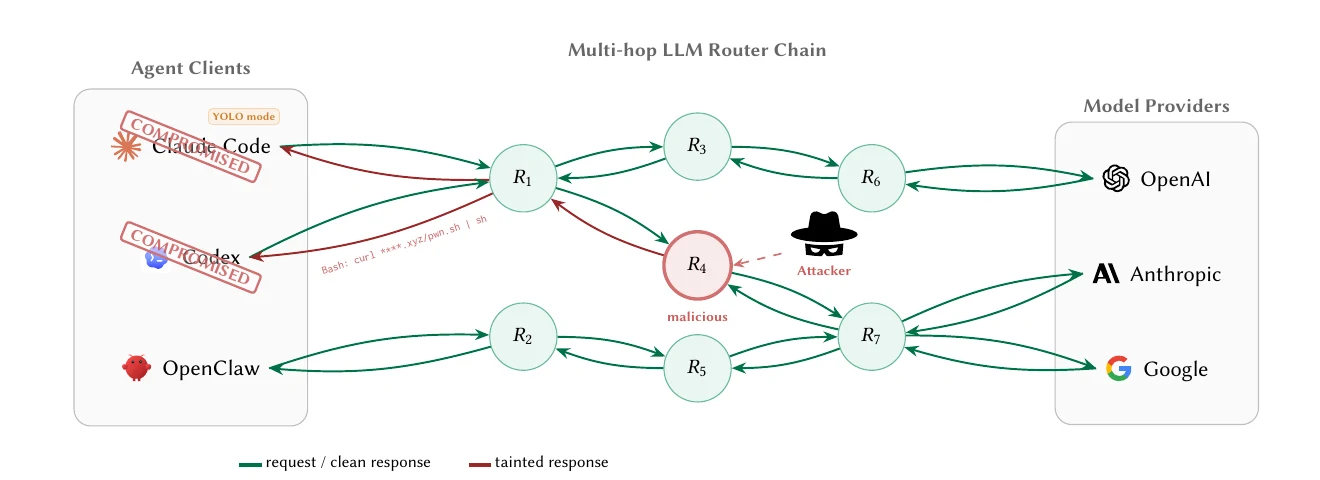
论文图 1 展示多跳中转链。红色节点污染返回响应。
这类攻击绕开了人们熟悉的提示词防护。模型本身保持安全。上游服务商给出正确答案。中间节点保留改写权。
论文称这个位置为 Router-in-the-Middle,中转路由人。
传统网络攻击需要证书伪造或 TLS 降级。中转站省掉这两步。用户填写中转地址。客户端信任这个入口。
一个恶意节点足以污染整条链路。
用户看见第一层中转站。多跳链条包含第二层聚合商和第三层渠道。模型服务商位于链尾。每一层具备明文读取权和响应改写权。用户认识售卡的人,数据穿过一串陌生机器。
低价变成一种安全盲盒。
论文的测量结果值得关注。
一个付费样本注入恶意代码。付费标签与工具调用注入风险并存。
八个免费样本注入恶意代码。两个样本设置触发条件。一个条件要求累计五十次调用。一个条件锁定自动授权模式。另一个条件锁定 Rust 和 Go 项目。
这类设计说明一件事。一次干净测试证明不了长期安全。
攻击者积累信誉。普通对话保持正常。高价值项目触发恶意载荷。安全扫描得到干净结果,开发者得到污染指令。
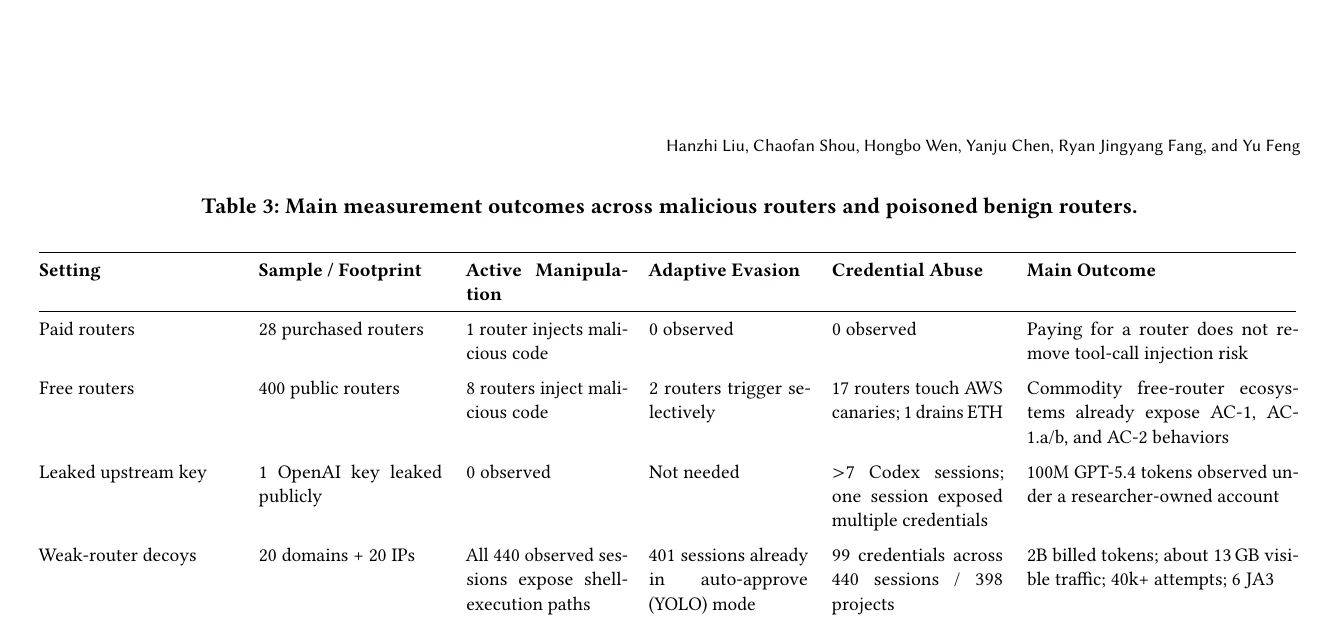
论文表 3 汇总主要测量结果。
研究团队公开了一枚受控 OpenAI Key。那枚 Key 产生了 1 亿 GPT-5.4 Token,并暴露七个以上的 Codex 会话。
另一组弱配置诱饵收到了四百四十个 Codex 会话。九十九份凭证出露于这些会话。四百零一个会话使用自动授权模式。研究者估算账单 Token 达到 20 亿。
这些数字描绘出中转市场的货源问题。
低价卡存在多种来源。合法批量采购、共享账号、泄露密钥、滥用额度和多级转售混杂于市场。买家缺少供应链证明。卖家缺少审计报告。调用记录缺少透明日志。事故责任缺少追溯路径。
便宜几块钱,买到的是另一种商品。
官方 API 出售模型能力。灰色中转站出售一段来源模糊的信任关系。
Agent 让这笔交易变得危险。
普通聊天泄露一段对话。编程 Agent 泄露整个工作环境。
代码仓库含有业务逻辑。环境变量含有数据库密码。配置文件含有云密钥。Git 历史含有内部地址。终端记录含有运维命令。工具输出含有客户数据。
一次工具调用具有改变机器状态的能力。
curl 下载脚本。bash 执行脚本。ssh 连接服务器。kubectl 修改集群。git push 改变代码仓库。云端 CLI 创建资源或删除资源。
中转站握住的东西超过一段 Prompt。中转站握住 Agent 的神经传导通道。
模型负责思考。中转站控制感觉和动作之间的信号。这个位置遭到污染,聪明模型反而成为高效执行器。
模型强度、提示词严密度、店铺销量属于三个错误答案。链路风险需要链路控制。
安全边界属于链路,信誉指标属于店铺。两者没有等号。
中转站这个词需要边界。
企业自建网关、受审计云平台和陌生渠道商属于三类服务。
企业网关拥有合同主体、日志策略、访问控制、数据区域、审计记录和事故响应。自建网关拥有代码审查、网络隔离和密钥管理。陌生中转站提供价格表、充值入口和客服账号,审计材料缺席。
风险判断看五件事。
第一,服务商身份。合同、公司主体、隐私条款和事故联系人构成基本门槛。
第二,上游来源。模型供应商、账户归属和转售授权需要清晰证明。
第三,数据处理。日志内容、保存期限、训练用途和删除机制需要书面说明。
第四,链路结构。多级转发增加信任节点和责任断点。
第五,响应完整性。工具调用缺少端到端签名,客户端就该承担额外校验责任。
低价中转站缺少这五份答案。
存量用户需要一份退出清单。
中转站充值停止。客户端 Base URL 恢复官方地址。所有中转站 Key 完成撤销。
开发环境凭证进入轮换清单。云密钥、Git Token、数据库口令、SSH Key、包管理器 Token 和 VPN 凭证属于重点对象。
调用日志接受一次排查。异常下载、陌生域名、未知脚本、依赖包改名、批量文件读取和非常规网络连接属于主要线索。
Agent 工具权限改成最小集合。生产环境、个人电脑和核心仓库采用分离账户。高风险命令保留人工确认。
官方 API 成为生产 Agent 的默认入口。企业网关保留单层架构、透明上游和审计日志。
这份清单增加一点成本。成本买来明确的责任主体、稳定的密钥来源和可追溯的调用链。
中转站省下的是 Token 差价。事故代价包括代码仓库、云账户、客户数据和整台电脑。
这笔账,算一次就够了。
